Cloudflareで始める生成AIセキュリティーDLPでChatGPTへの情報漏洩を防いでみた
はじめに
ChatGPTやClaudeをはじめとする生成AIは、文章作成や要約、調査、アイデア出しなど、日々の業務を効率化するツールとして急速に身近になっています。一方で、企業利用では「社員が機密情報や個人情報を生成AIに入力してしまう」という新たな情報漏洩リスクも考える必要があります。
そこで今回は、Cloudflare Zero TrustのDLP(Data Loss Prevention:データ損失防止)を使い、ChatGPTそのものは利用できる状態を維持しながら、個人情報を含むプロンプトだけをブロックできるか検証しました。結論から言えば、Cloudflareでは生成AIを一律に禁止するのではなく、「どのAIを、どのように使わせるか」という粒度で制御できます。
そこで今回は、Cloudflare Zero TrustのDLP(Data Loss Prevention:データ損失防止)を使い、ChatGPTそのものは利用できる状態を維持しながら、個人情報を含むプロンプトだけをブロックできるか検証しました。結論から言えば、Cloudflareでは生成AIを一律に禁止するのではなく、「どのAIを、どのように使わせるか」という粒度で制御できます。
生成AIの業務利用で考えたい「うっかり情報漏洩」
例えば、顧客情報を整理するために、社員がChatGPTへ氏名、メールアドレス、電話番号などを貼り付け、「顧客管理用に整理してください」と依頼したケースを考えてみます。本人に悪意はなく、生成AIを使って仕事を効率化したいだけかもしれません。しかし企業側から見ると、管理すべき情報が外部の生成AIサービスへ送信されることになります。
対策として生成AIサービスをすべて禁止する方法もありますが、生成AIの利便性を考えると、今後は「使わせない」だけではなく「安全に使える環境を整える」という考え方が重要になります。
対策として生成AIサービスをすべて禁止する方法もありますが、生成AIの利便性を考えると、今後は「使わせない」だけではなく「安全に使える環境を整える」という考え方が重要になります。
Cloudflareの生成AIセキュリティで何ができる?
Cloudflare Data Loss Prevention(DLP)は、WebトラフィックやSaaSアプリケーション、AIプロンプトを検査し、機密情報を検知する機能です。
Cloudflareには一般的な機密情報向けのDLPプロファイルに加えて、生成AIへの入力を想定した「AI Prompt」プロファイルも事前定義されています。現在は「AI Security」「Customer」「Financial Information」「PII」「Technical」などが用意されており、個人情報だけでなく、顧客情報、財務情報、技術情報、AIセキュリティに関するプロンプトも対象にできます。
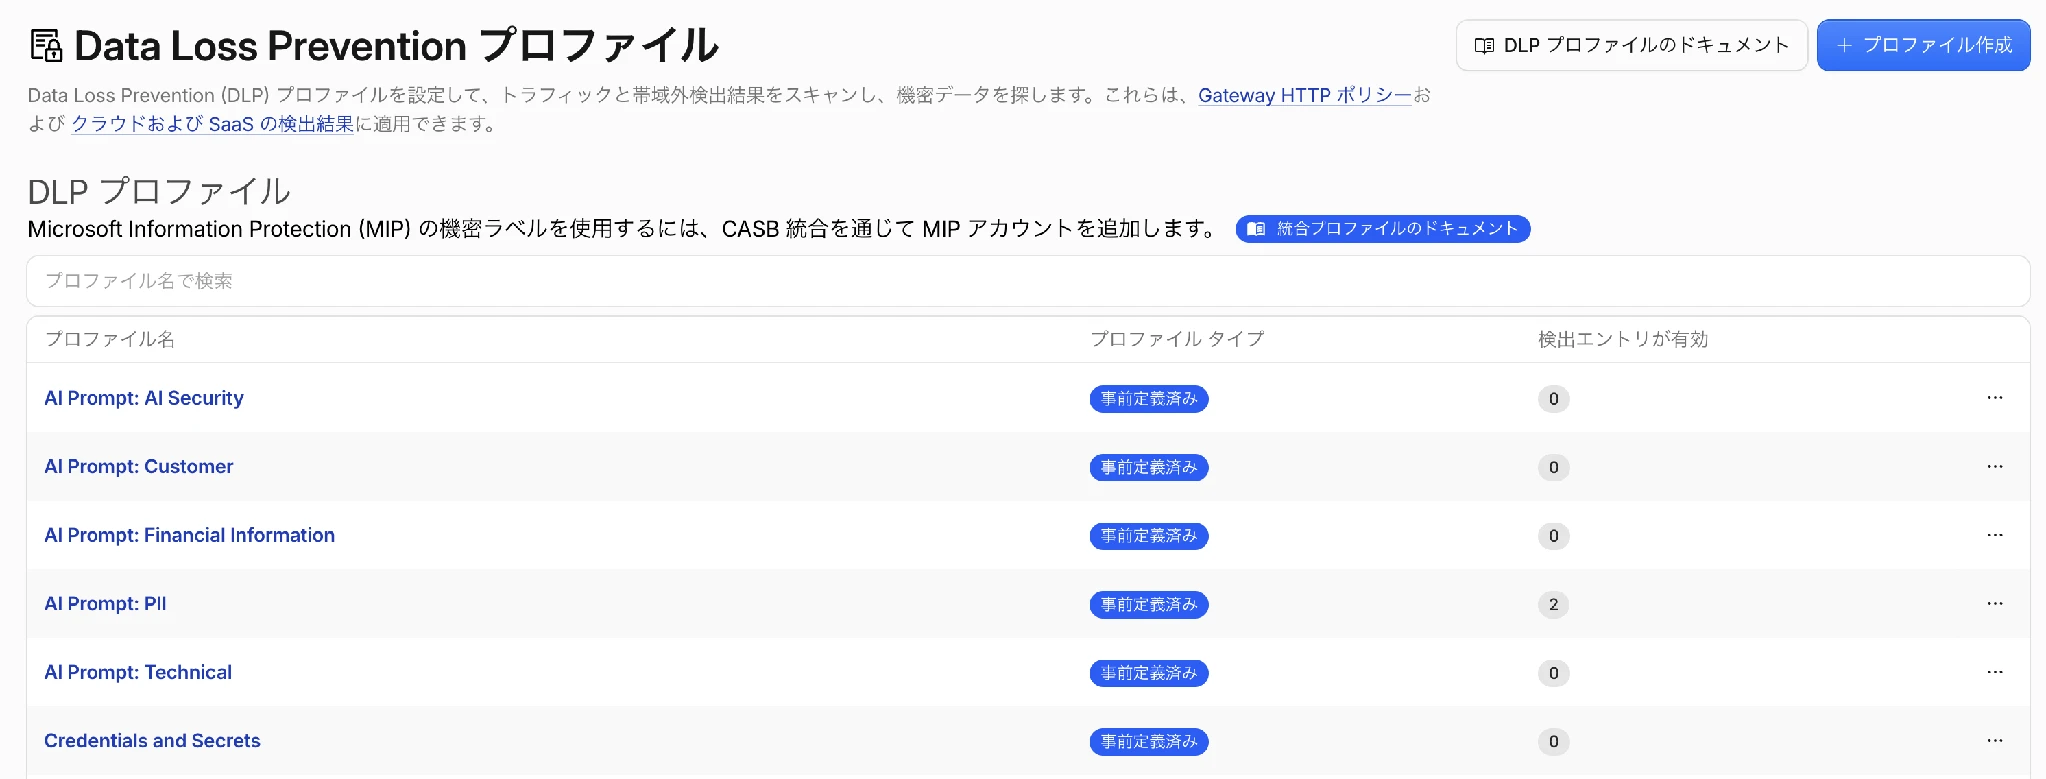
Cloudflareには一般的な機密情報向けのDLPプロファイルに加えて、生成AIへの入力を想定した「AI Prompt」プロファイルも事前定義されています。現在は「AI Security」「Customer」「Financial Information」「PII」「Technical」などが用意されており、個人情報だけでなく、顧客情報、財務情報、技術情報、AIセキュリティに関するプロンプトも対象にできます。
図1:Cloudflare DLPに用意されている生成AI向けの事前定義済みプロファイル
今回は「AI Prompt: PII」を使って検証
今回は分かりやすい例として、PII(Personally Identifiable Information:個人を識別できる情報)を対象にしました。「AI Prompt: PII」には、プロンプト内に個人情報が含まれているかを見る「Content」と、ユーザーがAIに個人情報を求めようとしているかを見る「Intent」という観点の検出エントリがあります。
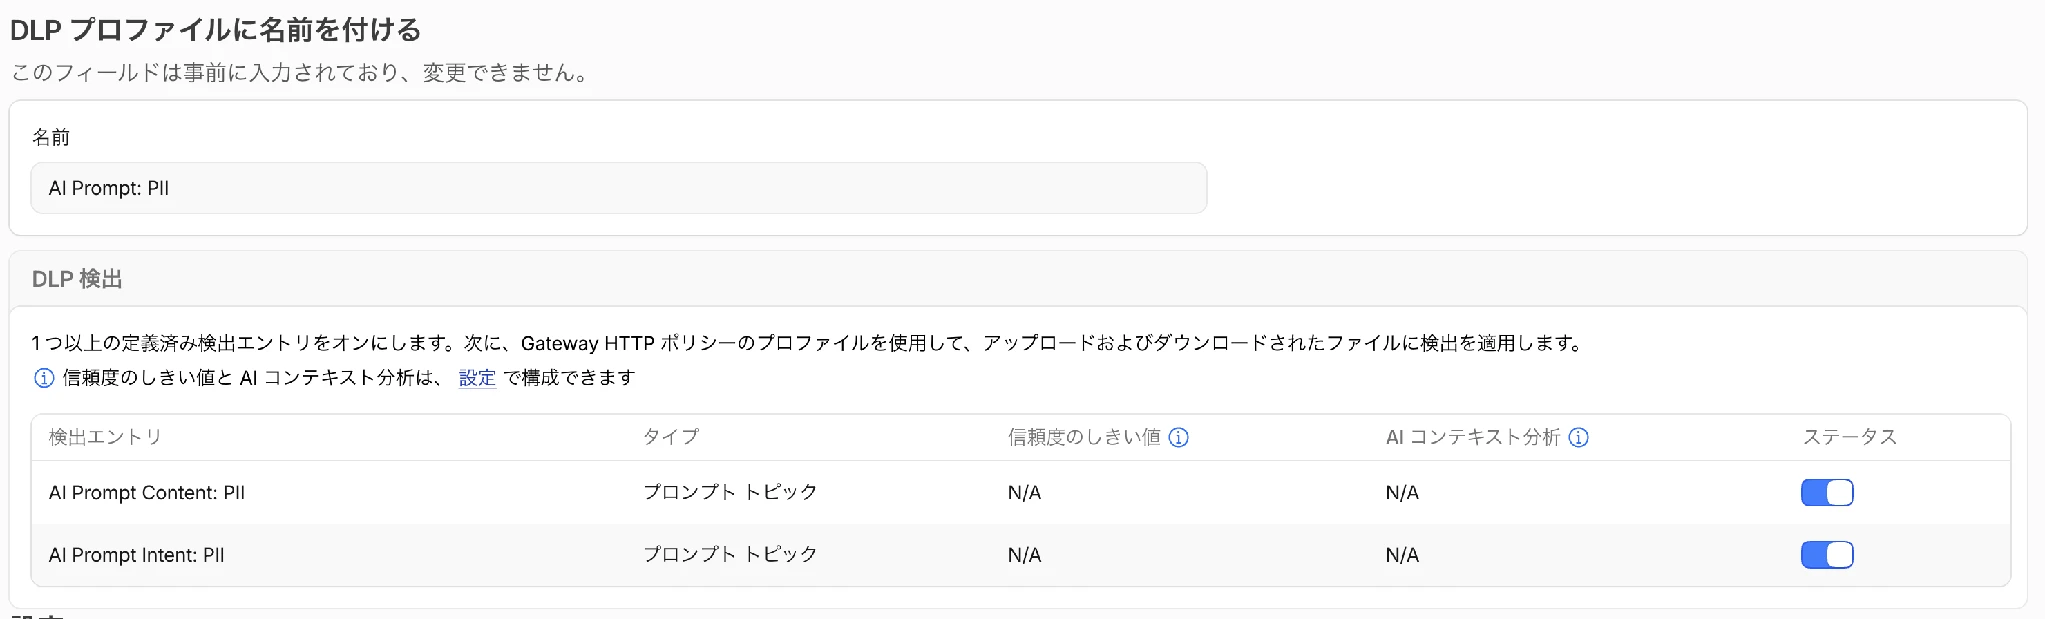
図2:「AI Prompt: PII」でContentとIntentの検出エントリを有効化
※今回の検証ではCloudflare Zero Trust Enterprise環境を使用しています。DLPは契約プランによって利用できるプロファイルや機能が異なります。
導入・検証時は利用したい機能が契約内容に含まれるか事前にご確認ください。
ChatGPTは許可し、PIIを含むプロンプトだけをブロック
次にGatewayのHTTPポリシーを設定します。今回のポイントは、ChatGPTへのアクセス自体を禁止しないことです。Applicationに「ChatGPT」、アプリケーションコントロールに「Prompt / SendPrompt」、DLP Profileに「AI Prompt: PII」を指定し、条件に一致した場合だけBlockするポリシーを作成しました。
このようにCloudflareのApplication Granular ControlsとDLPを組み合わせることで、「ChatGPTは利用してよいが、個人情報を含むプロンプトは送信させない」といった制御が可能です。
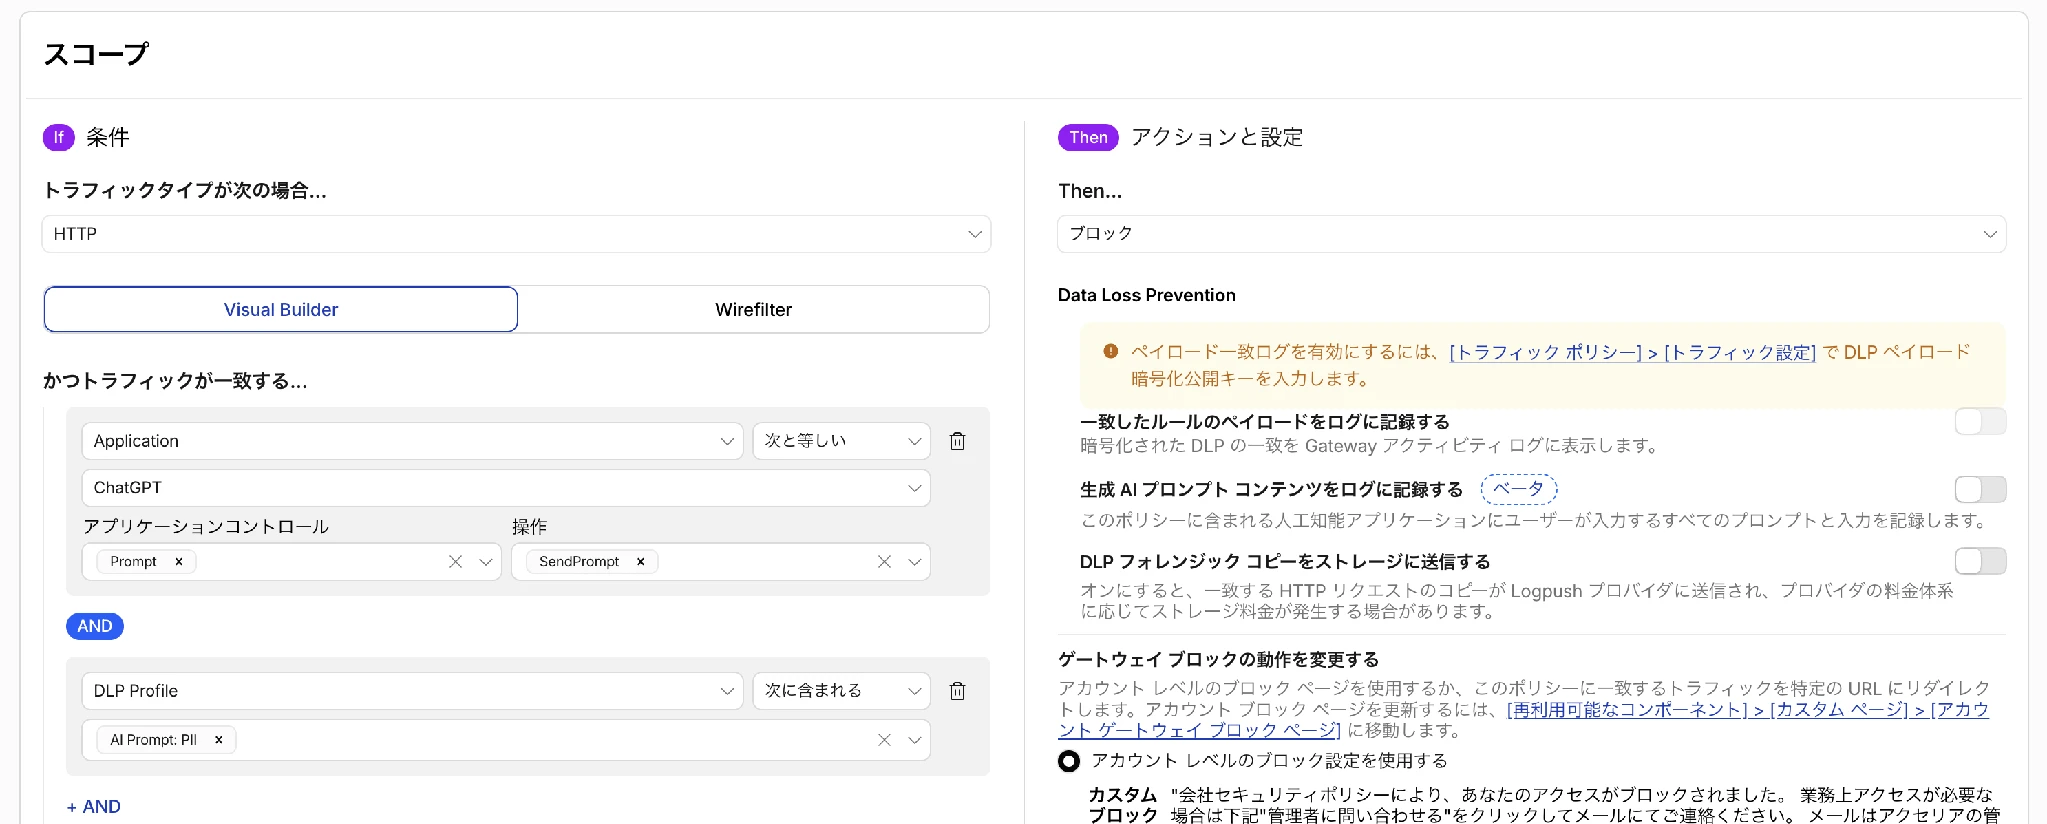
このようにCloudflareのApplication Granular ControlsとDLPを組み合わせることで、「ChatGPTは利用してよいが、個人情報を含むプロンプトは送信させない」といった制御が可能です。
図3:ChatGPTへのPIIを含むプロンプトをブロックするGateway HTTPポリシー
実際にChatGPTへ個人情報を入力してみる
設定後、通常のプロンプトをChatGPTへ送信すると、これまで通り利用できることを確認しました。続いて、検証用の架空データとして氏名、メールアドレス、電話番号を含む顧客情報を入力し、顧客管理シートへの追加を依頼してみます。
するとプロンプトは正常に送信されず、ChatGPT側では「接続できません」と表示されました。生成AIサービスそのものをブロックするのではなく、DLPの条件に一致したプロンプトだけが止められています。
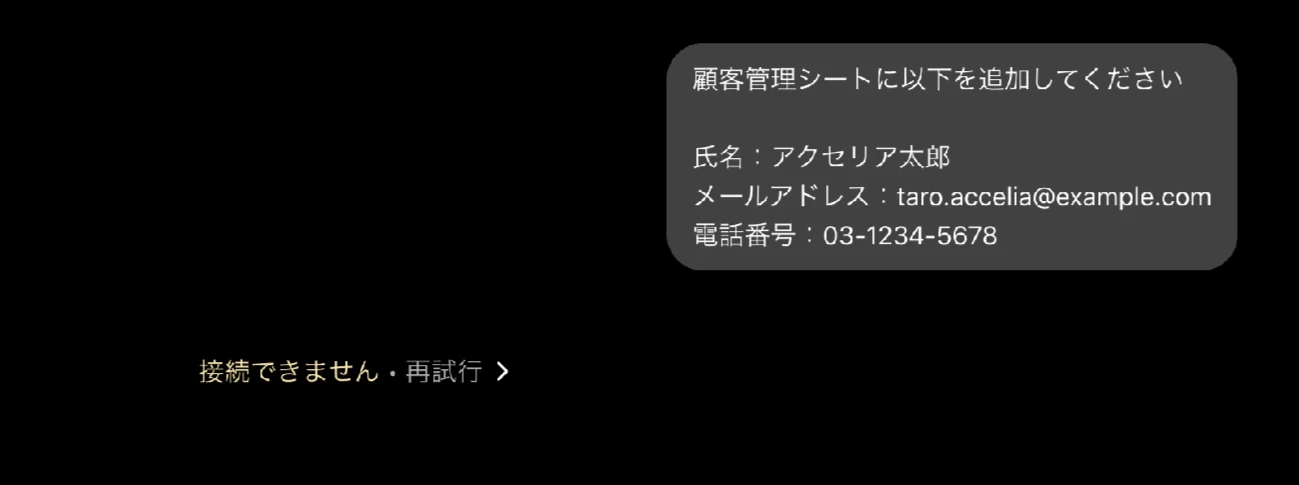
するとプロンプトは正常に送信されず、ChatGPT側では「接続できません」と表示されました。生成AIサービスそのものをブロックするのではなく、DLPの条件に一致したプロンプトだけが止められています。
図4:個人情報を含むプロンプトの送信がブロックされた様子
管理者側ではGatewayログから確認できる
ユーザー側の画面だけでは、単なる通信エラーなのかDLPによるブロックなのか判断しにくいため、Cloudflare Gatewayのログも確認しました。ログにはchatgpt.comへの通信が「ブロック」として記録され、今回作成した「Block PII prompts to ChatGPT」ポリシーに一致したことを確認できました。
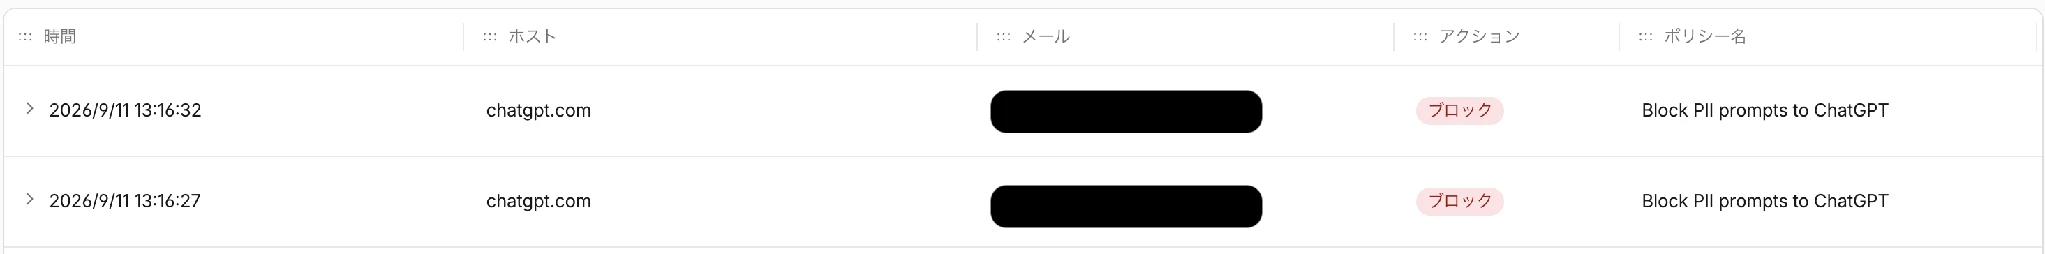
図5:GatewayログでChatGPTへの通信がポリシーによりブロックされたことを確認
生成AIセキュリティは「禁止」から「安全に使う」へ
生成AIの普及により、企業が考えるべきセキュリティはサイバー攻撃への対策だけではなくなっています。社員が便利に使おうとした結果、意図せず重要な情報を外部の生成AIへ送信してしまうケースも想定する必要があります。
今回の検証では、Cloudflare Zero TrustとDLPを組み合わせることで、ChatGPTの利用自体は許可しながら、個人情報に関するプロンプトだけを検知してブロックできることを確認しました。CloudflareにはPII以外にも顧客情報、財務情報、技術情報などのAI Promptプロファイルが用意されているため、組織のルールに合わせた生成AI利用のガードレールを検討できます。
「生成AIを使わせない」のではなく、「安全に使えるようにする」。
生成AIを業務で活用する企業が増える中、このような考え方は今後さらに重要になるでしょう。
今回の検証では、Cloudflare Zero TrustとDLPを組み合わせることで、ChatGPTの利用自体は許可しながら、個人情報に関するプロンプトだけを検知してブロックできることを確認しました。CloudflareにはPII以外にも顧客情報、財務情報、技術情報などのAI Promptプロファイルが用意されているため、組織のルールに合わせた生成AI利用のガードレールを検討できます。
「生成AIを使わせない」のではなく、「安全に使えるようにする」。
生成AIを業務で活用する企業が増える中、このような考え方は今後さらに重要になるでしょう。
Cloudflareの導入・生成AIセキュリティをご検討の方へ
当社ではCloudflareを活用したセキュリティ対策について、導入検討から設計・構築、運用まで支援しています。
「社内で生成AIの利用が広がっているが、どのように管理すればよいか分からない」「Cloudflareでどのような生成AIセキュリティ対策ができるのか知りたい」といった課題がありましたら、お気軽にご相談ください。

・Cloudflare One - Data Loss Prevention
https://developers.cloudflare.com/cloudflare-one/data-loss-prevention/
・Cloudflare One - Predefined DLP profiles
https://developers.cloudflare.com/cloudflare-one/data-loss-prevention/dlp-profiles/predefined-profiles/
・Cloudflare One - Configure detection entries / AI prompt topics
https://developers.cloudflare.com/cloudflare-one/data-loss-prevention/detection-entries/configure-detection-entries/
「社内で生成AIの利用が広がっているが、どのように管理すればよいか分からない」「Cloudflareでどのような生成AIセキュリティ対策ができるのか知りたい」といった課題がありましたら、お気軽にご相談ください。
参考情報
・Cloudflare One - Data Loss Prevention
https://developers.cloudflare.com/cloudflare-one/data-loss-prevention/
・Cloudflare One - Predefined DLP profiles
https://developers.cloudflare.com/cloudflare-one/data-loss-prevention/dlp-profiles/predefined-profiles/
・Cloudflare One - Configure detection entries / AI prompt topics
https://developers.cloudflare.com/cloudflare-one/data-loss-prevention/detection-entries/configure-detection-entries/
重安 恭輔
ソリューション本部
セキュリティ事業部
セキュリティ事業部



Contact usお問い合わせ
サービスにご興味をお持ちの方は
お気軽にお問い合わせください。
Webからお問い合わせ
お問い合わせお電話からお問い合わせ
03-5211-7750
平日09:30 〜 18:00