社内の「隠れChatGPT利用」をどう防ぐ?Cloudflare Zero Trustで始めるシャドーAI対策
社内で使われる生成AIを可視化・評価・制御する
ChatGPTやGeminiなどの生成AIは、業務の効率化に役立つ一方、管理部門が把握していないサービスが社員によって利用される「シャドーAI」が新たな課題になっています。
今回はCloudflare Zero Trustを使い、実際に複数の生成AIへアクセスして、どこまで利用状況を発見・可視化できるのか、さらに発見したAIを評価・制御できるのかを検証しました。
今回はCloudflare Zero Trustを使い、実際に複数の生成AIへアクセスして、どこまで利用状況を発見・可視化できるのか、さらに発見したAIを評価・制御できるのかを検証しました。
シャドーAIとは?
シャドーAIとは、組織が正式に承認・管理していない生成AIやAIサービスを、従業員が業務で利用している状態を指します。たとえば、社員が便利だからと個人判断でAIサービスを使い、顧客情報や社内資料、ソースコードなどを入力していたとしても、管理部門がその利用を把握していなければ、入力した情報がどこで、どのような条件で扱われるのかを組織として確認できません。
その結果、情報漏洩そのものだけでなく、「事故が起きたときに、誰がどのAIへ何を送っていたのか追いにくい」、「会社が定めたデータ取扱ルールや取引先との契約条件に反する利用を見逃す」、「安全性を確認していないサービスに業務情報が蓄積される」といった問題につながる可能性があります。
そこで重要になるのが、いきなり生成AIをすべて禁止することではなく、まず利用実態を把握することです。
CloudflareのAI Security Reportは、Gatewayを経由したAIアプリケーションの利用状況を集計し、利用ユーザー数、アプリケーションのレビュー状態、AIへアップロードされたデータ量などを確認できます。
※本記事の検証はCloudflare Zero Trust Enterprise環境で実施しています。利用できる機能や表示内容は契約プラン・設定によって異なる場合があります。また、AI Security ReportでSaaS型AIの利用状況を確認するには、Cloudflare Gatewayを有効にし、対象ユーザーのAIサービスへの通信をGateway経由にする必要があります。
Cloudflareで生成AIを実際に使ってみる
検証環境ではCloudflare Gatewayを経由した状態で、ChatGPT、Claude、Google Gemini、Microsoft Copilot、Perplexity、Google NotebookLMなど複数の生成AIサービスを実際に利用しました。
しばらくしてAI Security Reportを確認すると、これらのサービスがAIアプリケーションとして検出されました。
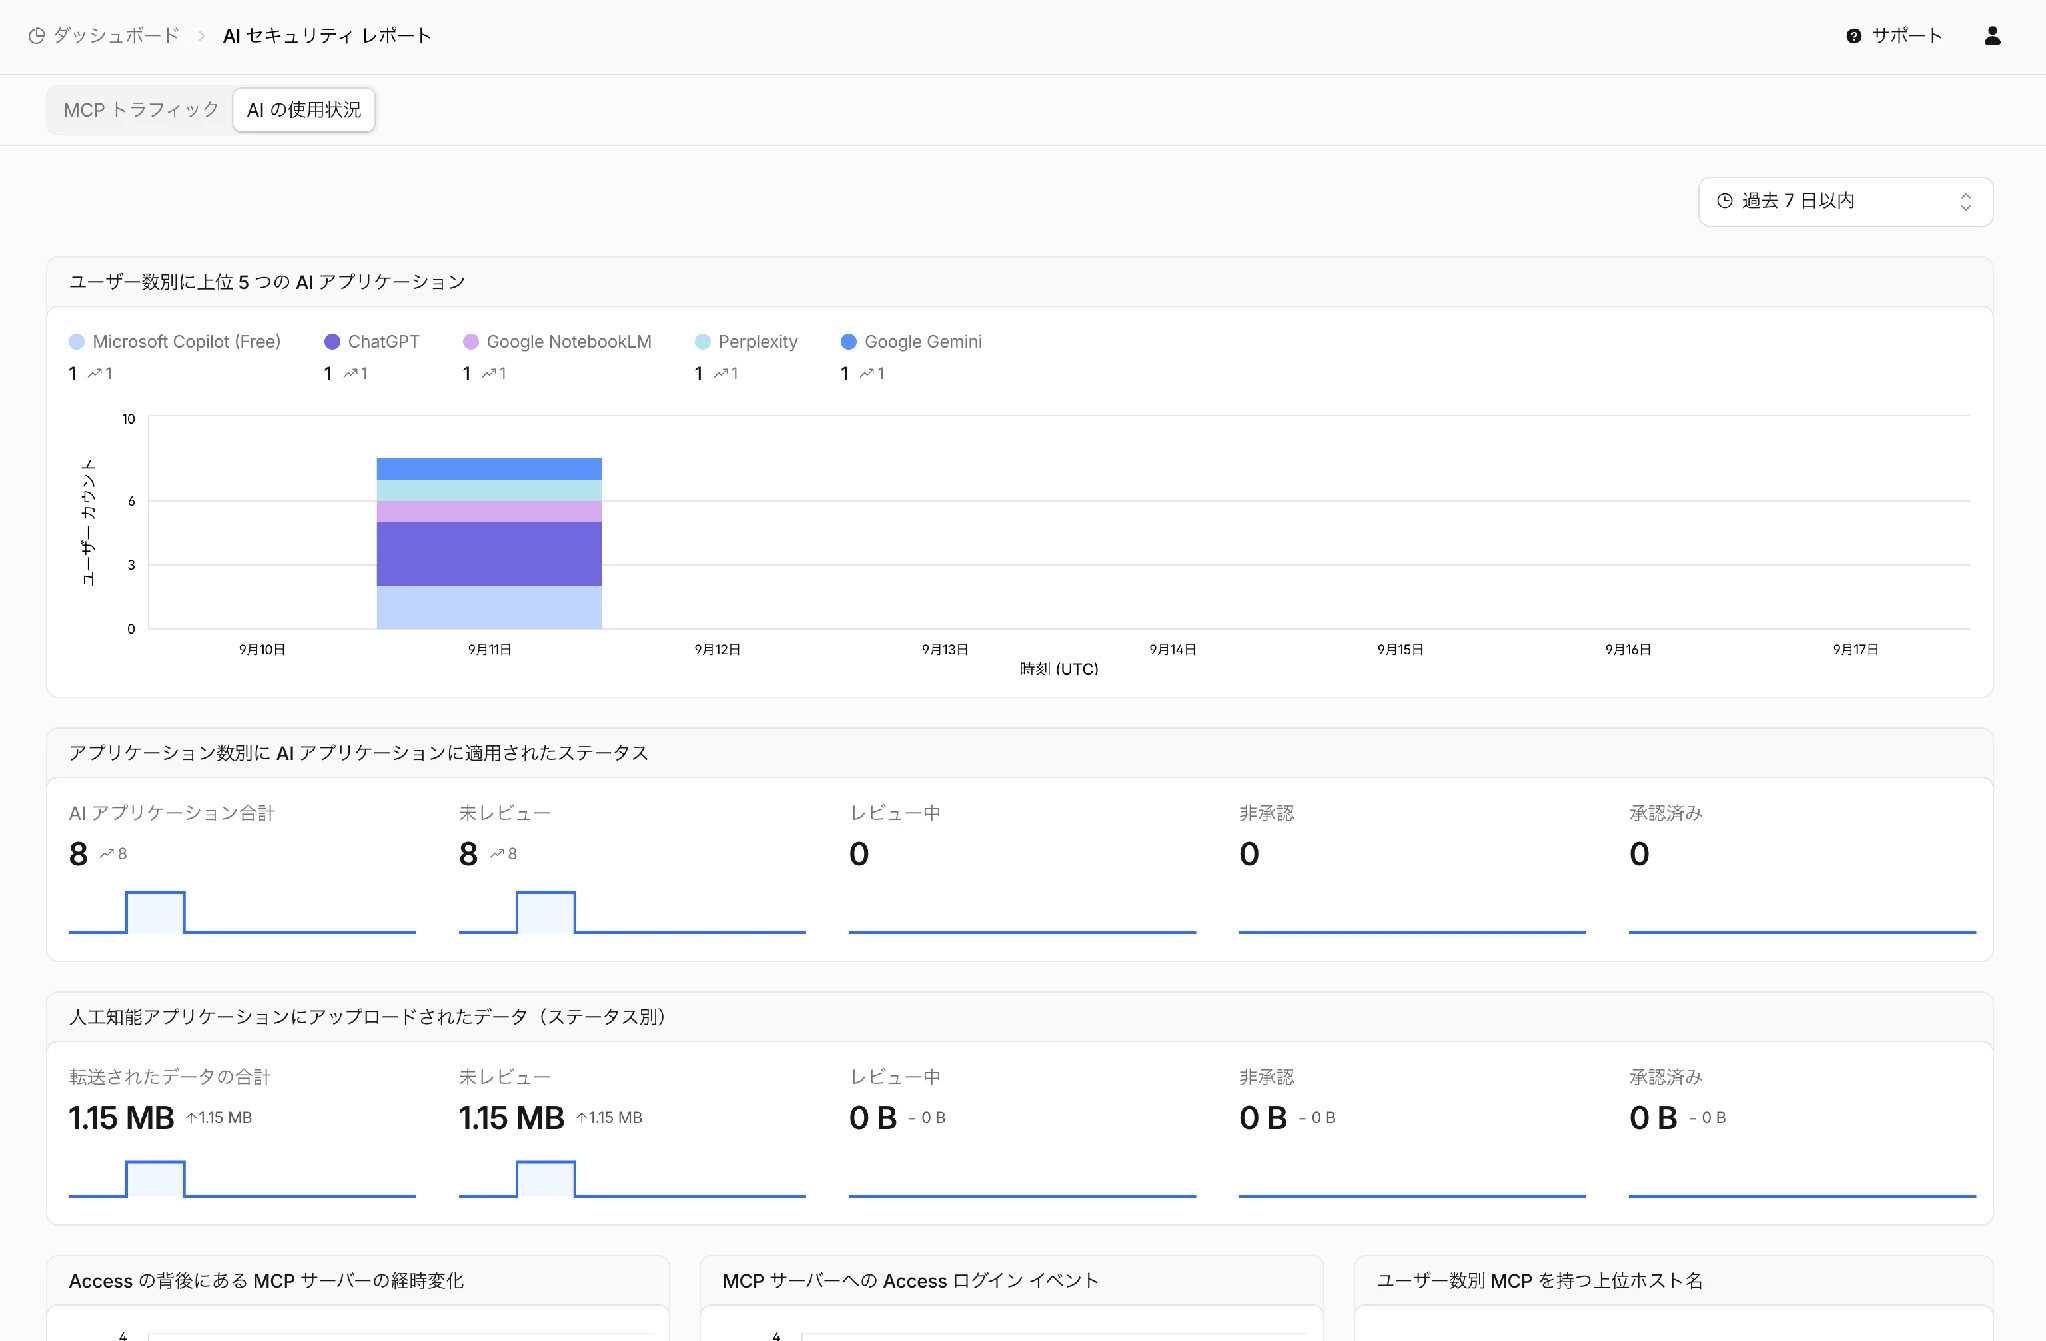
画面上部にはユーザー数別の上位5つのAIアプリケーションが表示されます。今回の画面ではMicrosoft Copilot、ChatGPT、Google NotebookLM、Perplexity、Google Geminiが確認できました。
また、下段ではAIアプリケーション合計が8件となっており、上位5件以外にもAIアプリケーションが検出されていることが分かります。
なお、ダッシュボードへの反映は必ずしもリアルタイムではありません。今回もNotebookLMは利用直後には表示されず、時間を置いてから確認できました。検証結果を判断する際は、利用直後の画面だけで「未検知」と断定しない方がよさそうです。
シャドーAIを可視化するメリットは、単に「社員がChatGPTを使っていた」と知ることではありません。
実際に利用されているサービスを把握できれば、利用頻度や送信データ量を見ながら、「業務利用を正式に認めるAI」「安全性を確認してから判断するAI」「利用を認めないAI」に整理できます。さらに、利用ルールの策定、従業員への教育、DLPなどの情報漏洩対策、Gatewayによるアクセス制御の優先順位付けにも活かせます。
つまり、シャドーAIの洗い出しは「監視すること」自体が目的ではなく、組織として安全に生成AIを使うための判断材料を集めることが目的です。「何が使われているか分からない」状態から、「利用実態を見たうえで許可・制限を決められる」状態へ変えられる点が大きなメリットです。
今回の検証でAIアプリケーションとして確認できたのは、ChatGPT、Claude、Google Gemini、Microsoft Copilot、Perplexity、Google NotebookLMなどです。
CloudflareのApplication Libraryには、これら以外にも「Artificial Intelligence」に分類された多数の既知アプリケーションが登録されており、Cloudflareは2025年にも33種類のAIアプリケーションをZero Trustの対応アプリとして追加しています。対応アプリは更新されるため、最新の対象はApplication Libraryから確認するのが確実です。
ただし、「世の中にあるAIサービスをすべて自動発見できる」という意味ではありません。Gatewayを通過した通信がCloudflareの既知のアプリケーションとして識別されることが前提で、既知のアプリケーションに一致しない通信はApplication Libraryには含まれません。そのため、可視化結果は「Cloudflareが把握できた利用状況」として扱うのが適切です。
しばらくしてAI Security Reportを確認すると、これらのサービスがAIアプリケーションとして検出されました。
図1 AI Security Reportで確認した生成AIの利用状況
画面上部にはユーザー数別の上位5つのAIアプリケーションが表示されます。今回の画面ではMicrosoft Copilot、ChatGPT、Google NotebookLM、Perplexity、Google Geminiが確認できました。
また、下段ではAIアプリケーション合計が8件となっており、上位5件以外にもAIアプリケーションが検出されていることが分かります。
なお、ダッシュボードへの反映は必ずしもリアルタイムではありません。今回もNotebookLMは利用直後には表示されず、時間を置いてから確認できました。検証結果を判断する際は、利用直後の画面だけで「未検知」と断定しない方がよさそうです。
AIを洗い出すと何に活かせる?
シャドーAIを可視化するメリットは、単に「社員がChatGPTを使っていた」と知ることではありません。
実際に利用されているサービスを把握できれば、利用頻度や送信データ量を見ながら、「業務利用を正式に認めるAI」「安全性を確認してから判断するAI」「利用を認めないAI」に整理できます。さらに、利用ルールの策定、従業員への教育、DLPなどの情報漏洩対策、Gatewayによるアクセス制御の優先順位付けにも活かせます。
つまり、シャドーAIの洗い出しは「監視すること」自体が目的ではなく、組織として安全に生成AIを使うための判断材料を集めることが目的です。「何が使われているか分からない」状態から、「利用実態を見たうえで許可・制限を決められる」状態へ変えられる点が大きなメリットです。
CloudflareではどんなAIを見つけられる?
今回の検証でAIアプリケーションとして確認できたのは、ChatGPT、Claude、Google Gemini、Microsoft Copilot、Perplexity、Google NotebookLMなどです。
CloudflareのApplication Libraryには、これら以外にも「Artificial Intelligence」に分類された多数の既知アプリケーションが登録されており、Cloudflareは2025年にも33種類のAIアプリケーションをZero Trustの対応アプリとして追加しています。対応アプリは更新されるため、最新の対象はApplication Libraryから確認するのが確実です。
ただし、「世の中にあるAIサービスをすべて自動発見できる」という意味ではありません。Gatewayを通過した通信がCloudflareの既知のアプリケーションとして識別されることが前提で、既知のアプリケーションに一致しない通信はApplication Libraryには含まれません。そのため、可視化結果は「Cloudflareが把握できた利用状況」として扱うのが適切です。
Application Libraryで「どんなAIか」を確認する
発見したアプリケーションは、Application Libraryからさらに詳しく確認できます。ChatGPTの場合、Cloudflare上ではタイプが「Artificial Intelligence」として分類され、関連するホスト名、利用状況、Gatewayなどの対応状況がまとめられています。AI Security Reportで全体像をつかみ、気になるサービスをApplication Libraryで詳しく確認する、という使い分けができます。
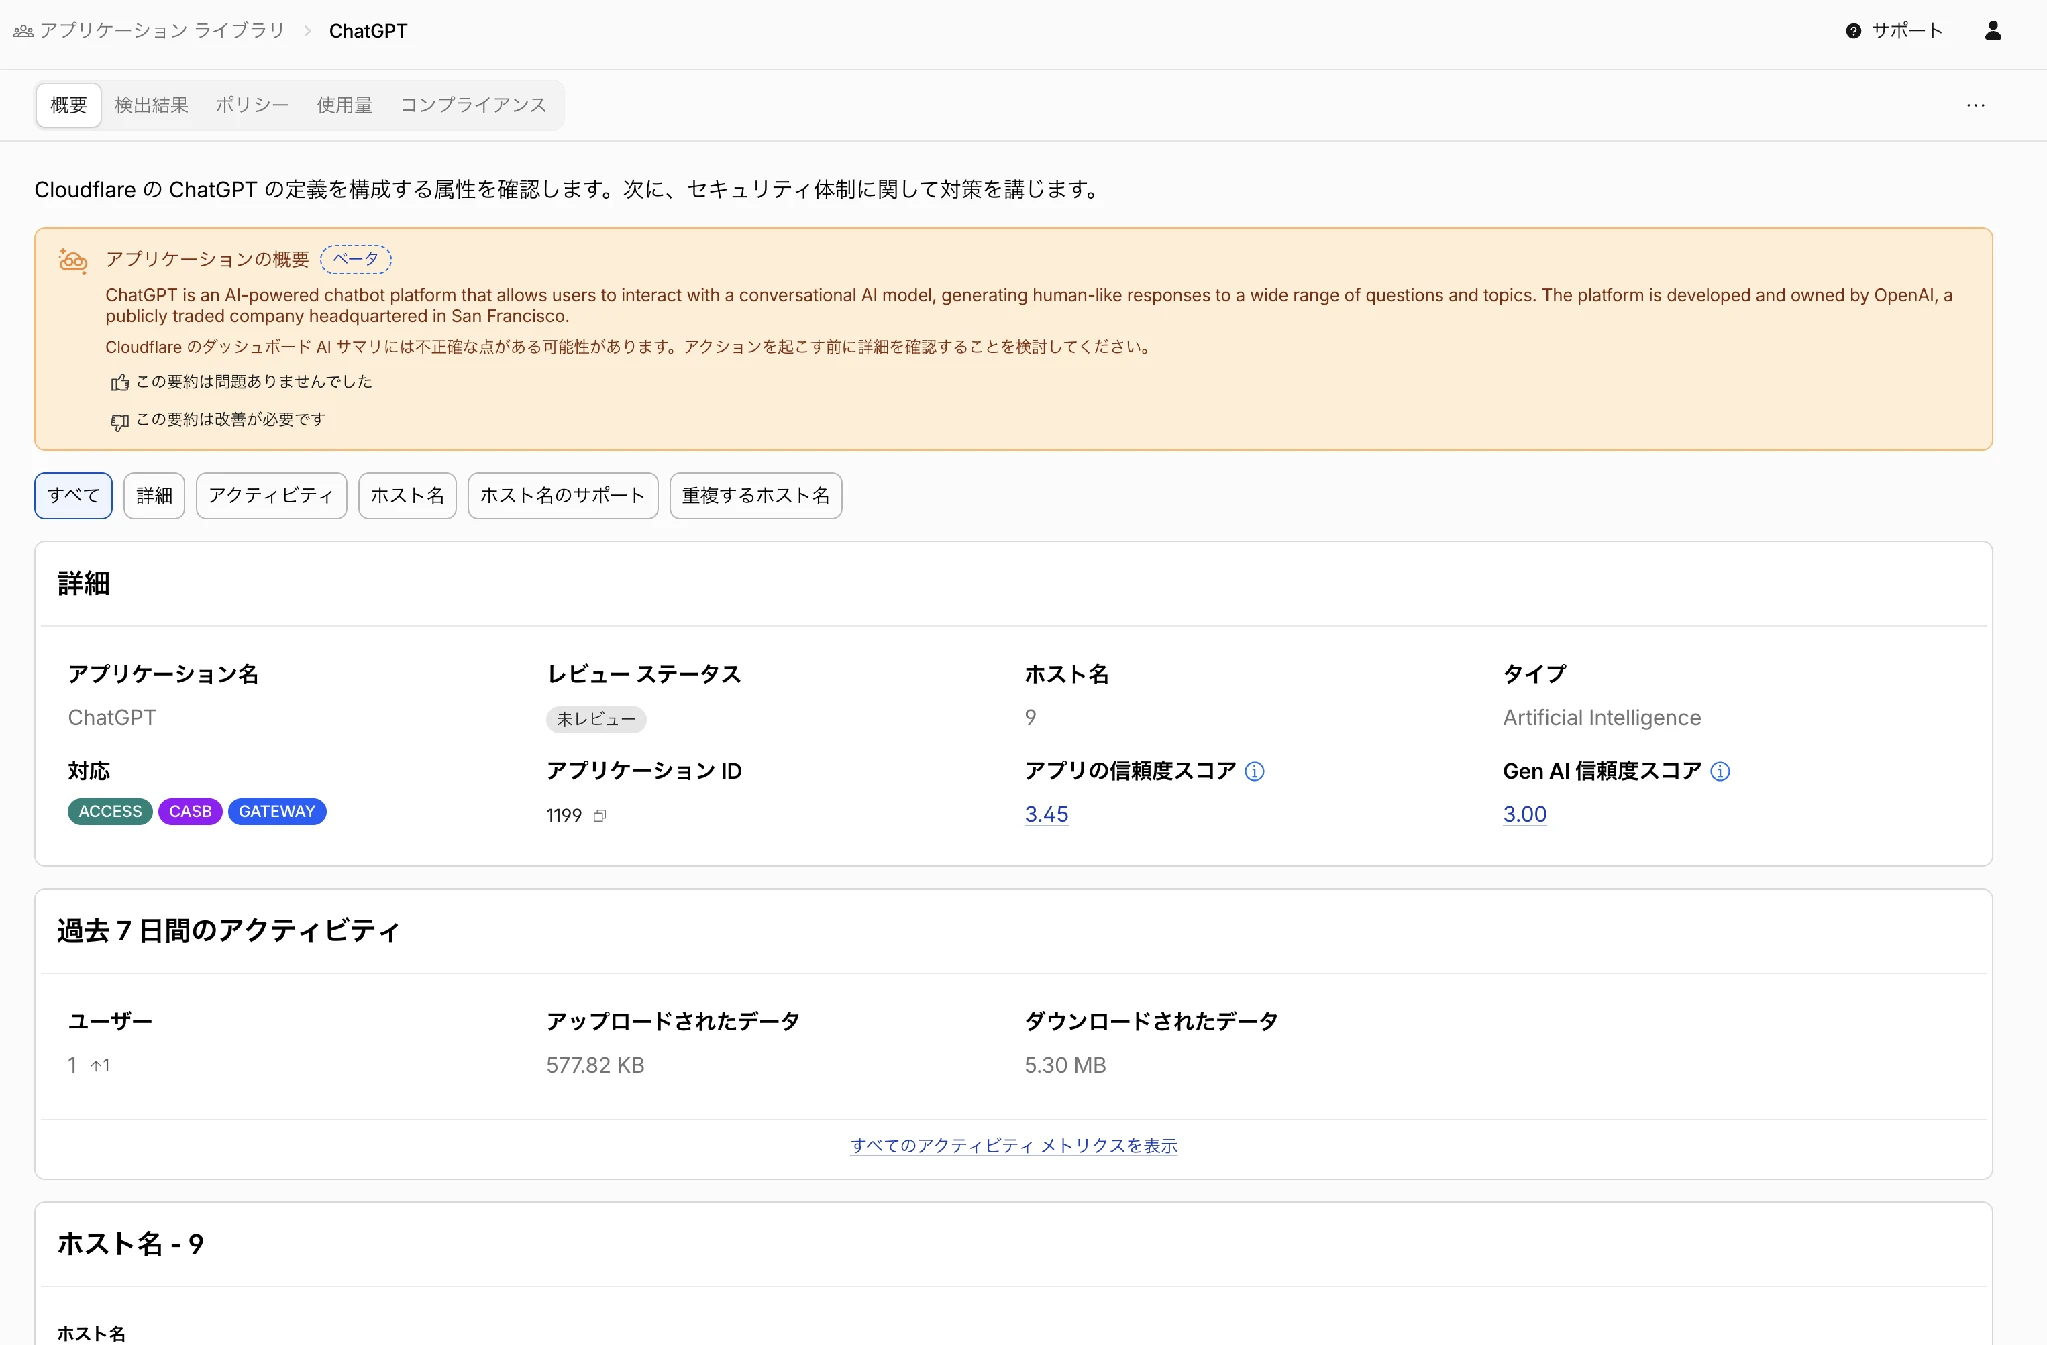
今回の検証では、ChatGPTについて過去7日間のユーザー数やアップロード/ダウンロードされたデータ量も確認できました。
「生成AIが使われている」という事実だけでなく、どの程度利用されているかを見るための材料になります。
図2 Application LibraryのChatGPT概要画面
今回の検証では、ChatGPTについて過去7日間のユーザー数やアップロード/ダウンロードされたデータ量も確認できました。
「生成AIが使われている」という事実だけでなく、どの程度利用されているかを見るための材料になります。
発見したAIを「承認済み」「非承認」に分類する
シャドーAIを見つけても、それだけでは管理にはつながりません。Application Libraryでは、アプリケーションを「承認済み」「非承認」「レビュー中」「未レビュー」といったステータスに分類できます。
たとえば、会社として利用を認めるAIは「承認済み」、利用を認めないAIは「非承認」として整理できます。
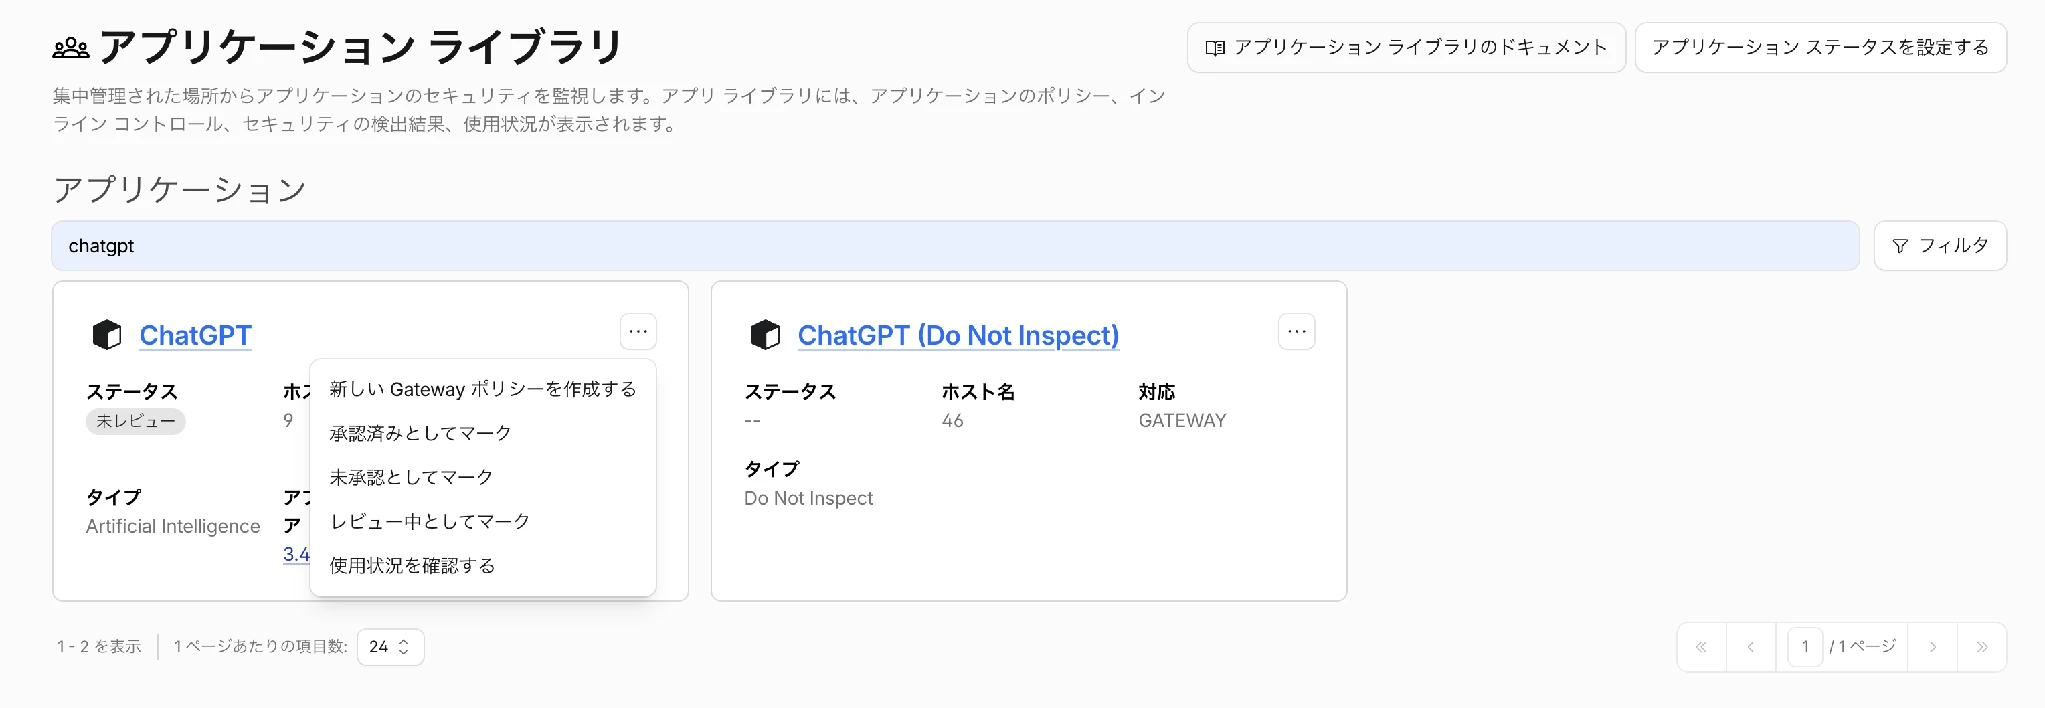
ステータス変更だけで通信がブロックされるわけではありません。あくまで組織としての評価を付ける機能で、実際のアクセス可否はGatewayなどのポリシーで制御します。
また、Cloudflareのドキュメントでは、レビュー状態の変更がApplication LibraryやShadow IT Discoveryへ反映されるまで最大1時間かかるとされています。
今回の検証でも、変更直後はAI Security Report上に以前の状態が残る場面がありました。
たとえば、会社として利用を認めるAIは「承認済み」、利用を認めないAIは「非承認」として整理できます。
図3 Application Libraryからアプリケーションのレビュー状態を設定
ステータス変更だけで通信がブロックされるわけではありません。あくまで組織としての評価を付ける機能で、実際のアクセス可否はGatewayなどのポリシーで制御します。
また、Cloudflareのドキュメントでは、レビュー状態の変更がApplication LibraryやShadow IT Discoveryへ反映されるまで最大1時間かかるとされています。
今回の検証でも、変更直後はAI Security Report上に以前の状態が残る場面がありました。
AIの安全性を判断する材料も確認できる
「このAIを承認してよいのか分からない」という場合には、Application LibraryのApplication Confidence Scorecardsも判断材料になります。
Cloudflareは、セキュリティ/プライバシー認証、データ管理、MFAやSSOなどのセキュリティ機能に加え、生成AIについてはAIガバナンス、システムカード、学習データの取り扱いなどを評価項目としてスコアを表示しています。
今回確認したChatGPTでは、利用プランごとに異なる評価情報も表示されました。
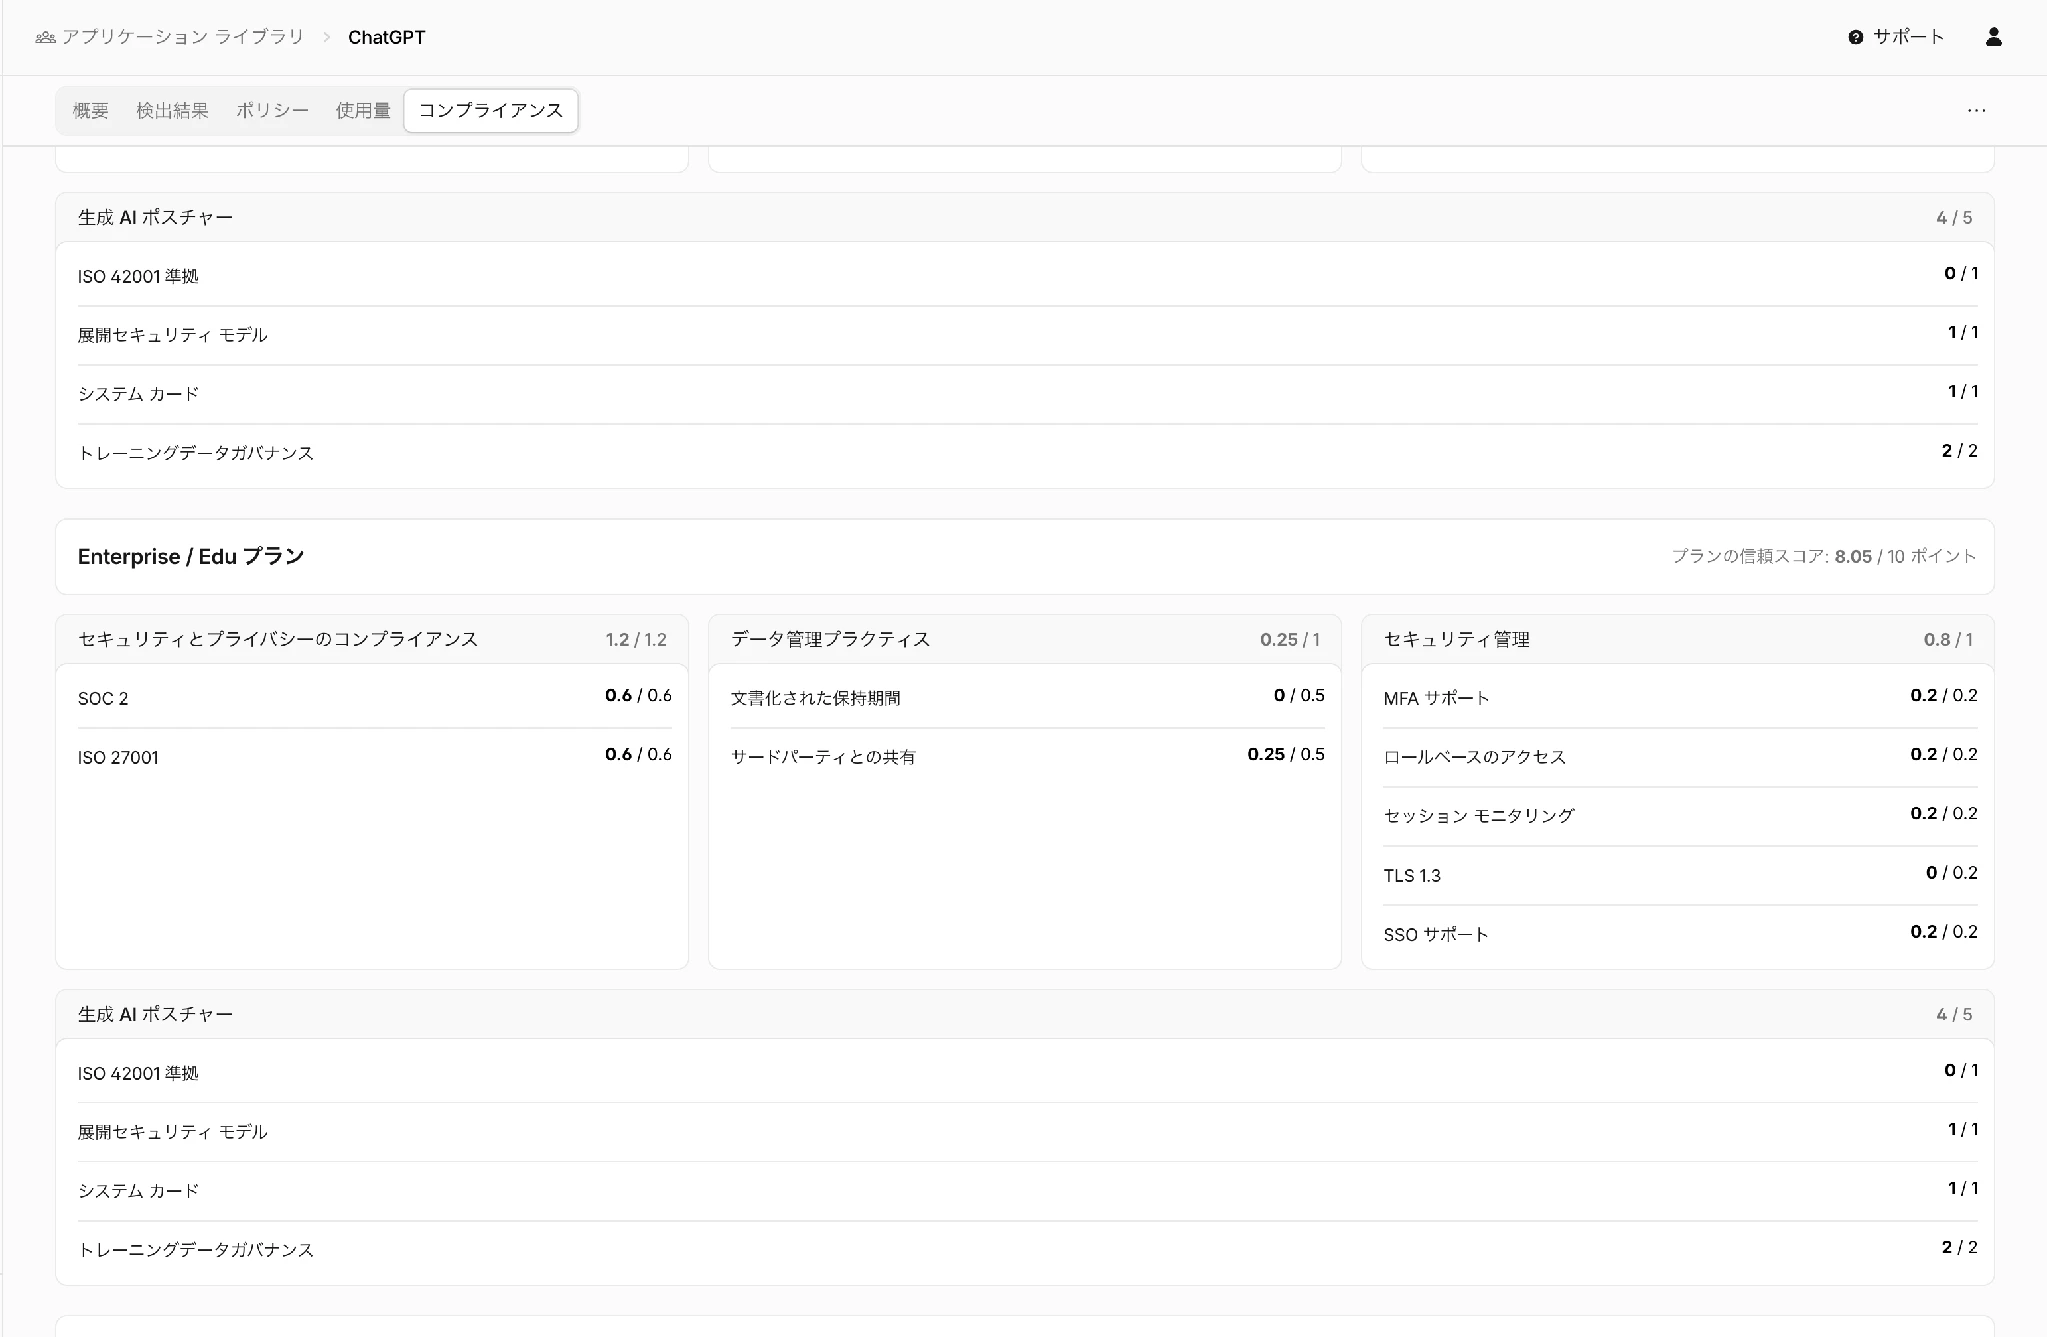
もちろん、このスコアだけでサービスの利用可否を機械的に決めるものではありません。
しかし、管理者がシャドーAIを発見した後に、サービスの特性を確認して「承認するのか」「継続してレビューするのか」を判断する入口として利用できます。
Cloudflareは、セキュリティ/プライバシー認証、データ管理、MFAやSSOなどのセキュリティ機能に加え、生成AIについてはAIガバナンス、システムカード、学習データの取り扱いなどを評価項目としてスコアを表示しています。
今回確認したChatGPTでは、利用プランごとに異なる評価情報も表示されました。
図4 ChatGPTのプラン別コンプライアンス情報
もちろん、このスコアだけでサービスの利用可否を機械的に決めるものではありません。
しかし、管理者がシャドーAIを発見した後に、サービスの特性を確認して「承認するのか」「継続してレビューするのか」を判断する入口として利用できます。
「非承認」のAIをまとめてブロックする
最後に、発見・評価したAIを実際に制御してみました。GatewayのHTTPポリシーで条件を「Application Status = 非承認」、アクションを「ブロック」と設定します。
ここでポイントになるのは、ChatGPTというサービス名を直接指定していないことです。
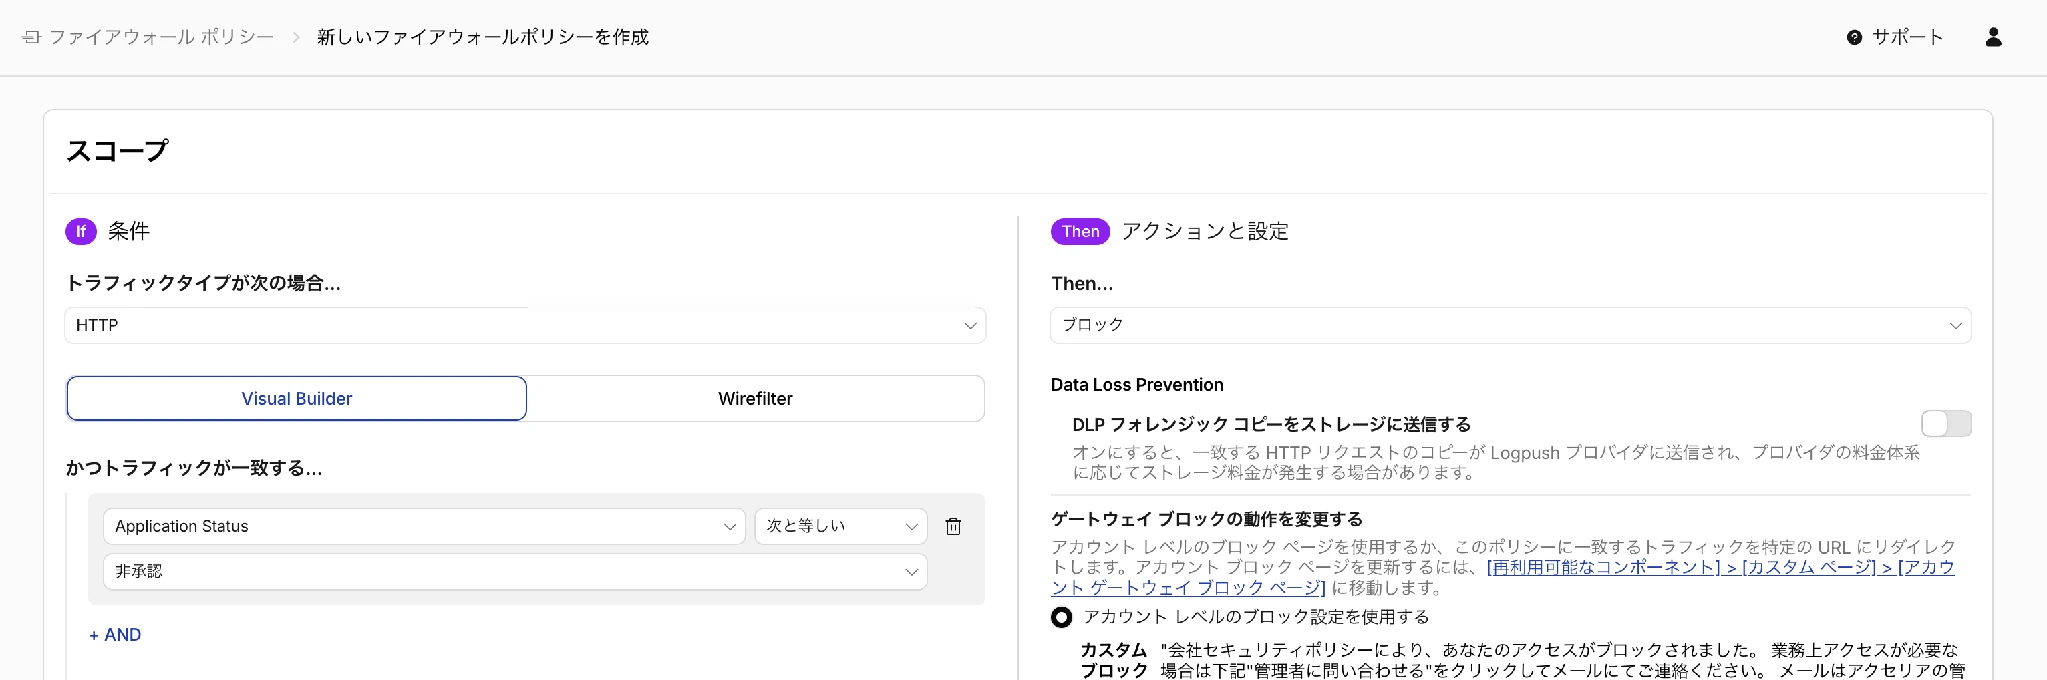
この状態でChatGPTを「非承認」に変更してアクセスすると、接続エラーやCloudflareのブロック画面が表示され、アクセスが遮断されることを確認できました。
つまり、今後新しいAIサービスが利用され始めた場合でも、Application Libraryで発見・評価し、「非承認」に分類すれば、同じポリシーで制御する運用が可能です。Cloudflare公式でも、未レビュー/レビュー中のアプリをBrowser Isolationへ送り、非承認アプリをBlockする構成例が示されています。
ここでポイントになるのは、ChatGPTというサービス名を直接指定していないことです。
図5 「非承認」のアプリケーションをブロックするGateway HTTPポリシー
この状態でChatGPTを「非承認」に変更してアクセスすると、接続エラーやCloudflareのブロック画面が表示され、アクセスが遮断されることを確認できました。
つまり、今後新しいAIサービスが利用され始めた場合でも、Application Libraryで発見・評価し、「非承認」に分類すれば、同じポリシーで制御する運用が可能です。Cloudflare公式でも、未レビュー/レビュー中のアプリをBrowser Isolationへ送り、非承認アプリをBlockする構成例が示されています。
シャドーAI対策は「禁止」より「発見」から
今回の検証では、Cloudflare Gatewayを通じて複数の生成AIサービスを発見し、AI Security Reportで利用状況を可視化できました。さらにApplication Libraryでアプリの情報やCloudflareによる評価情報を確認し、承認状態を付け、その状態をGatewayポリシーの条件としてアクセス制御まで行えることを確認しました。
シャドーAIを洗い出すことで、禁止すべきサービスを探すだけでなく、正式に業務利用を認めるAIの選定や、社内ルール・教育・DLP対策をどこから進めるべきかを判断する材料にもできます。
生成AIの種類は今後も増えていきます。すべてのサービスを事前に洗い出して個別に禁止するよりも、「何が使われているかを発見する → 安全性を評価する → 承認/非承認を決める → 必要に応じて制御する」という運用の方が現実的です。
Cloudflareを利用している組織であれば、シャドーAI対策を始める際の一つの選択肢になります。
なお、Cloudflareでは対応する生成AIについて、DLPを利用してプロンプトに含まれる個人情報などを検知・制御することもできます。
生成AIへの情報漏洩対策については、前回の記事「Cloudflareで始める生成AIセキュリティ ― DLPでChatGPTへの情報漏洩を防いでみた」で紹介しています。
Cloudflare Docs: AI security:https://developers.cloudflare.com/cloudflare-one/insights/analytics/ai-security/
Cloudflare Docs: Application Library:https://developers.cloudflare.com/cloudflare-one/team-and-resources/app-library/
Cloudflare Docs: Common HTTP policies:https://developers.cloudflare.com/cloudflare-one/traffic-policies/http-policies/common-policies/
Cloudflare Changelog: New Applications Added to Zero Trust:https://developers.cloudflare.com/changelog/post/new-applications-71825/
※本記事の画面・検証結果は2026年9月時点のもので、Cloudflare Zero Trust Enterprise環境で検証しています。利用可能な機能は契約プランや設定によって異なり、画面、Application Libraryの分類・対応アプリケーションも今後変更される可能性があります。
シャドーAIを洗い出すことで、禁止すべきサービスを探すだけでなく、正式に業務利用を認めるAIの選定や、社内ルール・教育・DLP対策をどこから進めるべきかを判断する材料にもできます。
生成AIの種類は今後も増えていきます。すべてのサービスを事前に洗い出して個別に禁止するよりも、「何が使われているかを発見する → 安全性を評価する → 承認/非承認を決める → 必要に応じて制御する」という運用の方が現実的です。
Cloudflareを利用している組織であれば、シャドーAI対策を始める際の一つの選択肢になります。
なお、Cloudflareでは対応する生成AIについて、DLPを利用してプロンプトに含まれる個人情報などを検知・制御することもできます。
生成AIへの情報漏洩対策については、前回の記事「Cloudflareで始める生成AIセキュリティ ― DLPでChatGPTへの情報漏洩を防いでみた」で紹介しています。
 | 参考コラム:Cloudflareで始める生成AIセキュリティ ― DLPでChatGPTへの情報漏洩を防いでみた |
参考情報
Cloudflare Docs: AI security:https://developers.cloudflare.com/cloudflare-one/insights/analytics/ai-security/
Cloudflare Docs: Application Library:https://developers.cloudflare.com/cloudflare-one/team-and-resources/app-library/
Cloudflare Docs: Common HTTP policies:https://developers.cloudflare.com/cloudflare-one/traffic-policies/http-policies/common-policies/
Cloudflare Changelog: New Applications Added to Zero Trust:https://developers.cloudflare.com/changelog/post/new-applications-71825/
※本記事の画面・検証結果は2026年9月時点のもので、Cloudflare Zero Trust Enterprise環境で検証しています。利用可能な機能は契約プランや設定によって異なり、画面、Application Libraryの分類・対応アプリケーションも今後変更される可能性があります。
ソリューション本部
セキュリティ事業部
セキュリティ事業部



Contact usお問い合わせ
サービスにご興味をお持ちの方は
お気軽にお問い合わせください。
Webからお問い合わせ
お問い合わせお電話からお問い合わせ
03-5211-7750
平日09:30 〜 18:00